• Door naar de hoofd inhoud
  • Spring naar de voettekst

IT Friese Meren

Computeronderhoud - Telefonie - Microsoft 365 - Online Backup - Werkplek Beheer - Nextcloud

  • Home
    • Blog van ITFM
  • Over ons
  • Diensten
    • Technische Dienst
    • Internet
    • Telefonie
      • Telefonie van IT Friese Meren voor Lemmer – Friesland
    • Mobiele telefonie
    • Microsoft 365
    • Online Back-up
    • Netwerken
    • Nextcloud
    • Hosting
    • Camera beveiliging
    • Cyber security
      • 2 Factor Authenticatie
      • 2 Factor Authenticatie – Oplossingen
      • ESET Internet Security
      • Wachtwoordmanager
    • AVG
    • Totaaloplossingen
  • Referenties
  • Vacatures
  • Contact
    • Plan een afspraak
  • Hulp op Afstand
  • NOC

Geen categorie

Huite Jan Hak / 16 september 2026

Wachtwoord met MFA is niet meer genoeg

Waarom wachtwoord + MFA niet meer genoeg is: het beveiligingslandschap van 2026

Cybercriminelen gebruiken AI om sneller, goedkoper en overtuigender aan te vallen. Wij zien de gevolgen in de praktijk ook bij MKB-bedrijven hier in de regio. In dit artikel lees je wat er is veranderd, hoe een moderne aanval eruitziet en wat je nodig hebt om Microsoft 365 veilig te blijven gebruiken.

“Wij zijn te klein om doelwit te zijn”

Dat horen we vaak. En het klopte misschien ooit, toen een aanval nog handwerk was. Maar aanvallen zijn inmiddels geautomatiseerd: phishingcampagnes draaien als een service die je per maand huurt, inclusief dashboard en support. De aanvaller hoeft niet meer te kiezen tussen een groot of klein doelwit, het script probeert ze allemaal, en logt in waar het lukt.

Voor een MKB-bedrijf is de impact juist relatief groter. Niet omdat één gehackt account meteen overal bij kan dat kan als alles goed is is ingericht niet; de aanvaller ziet alleen wat dát account ziet. Maar in een klein bedrijf is dat al snel veel: offertes, facturen en correspondentie met klanten en collega’s, tot en met de directie aan toe. En belangrijker: het account is een springplank. Vanuit een vertrouwd intern adres, midden in bestaande mailwisselingen, is de volgende phishingmail richting een collega of de directeur nauwelijks van echt te onderscheiden. Waar een grote organisatie een securityteam heeft dat zo’n beweging opmerkt, ontbreekt die vangrail bij een kleiner bedrijf vaak volledig.

Wat AI heeft veranderd

Drie ontwikkelingen springen eruit:

1. Phishing zonder taalfouten. De klassieke tip “let op kromme zinnen” werkt niet meer. AI schrijft foutloos Nederlands, in de toon van je leverancier, klant, eigen medewerker, en kan zelfs een bestaande mailwisseling voortzetten (thread hijacking): je ontvangt een reactie in een echt gesprek, van een echt contact waarvan het account is overgenomen.

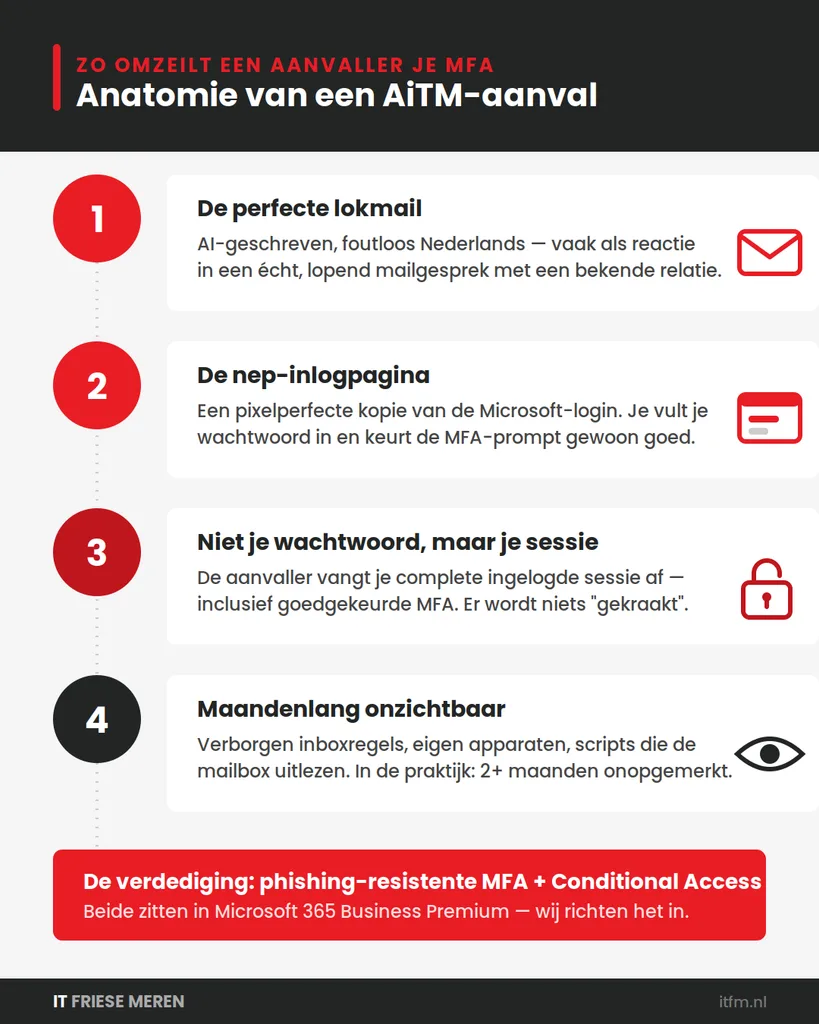
2. MFA-omzeiling als standaardproduct. Bij een Adversary-in-the-Middle-aanval (AiTM) log je in op een perfecte kopie van de Microsoft-inlogpagina. Je vult je wachtwoord in, keurt de MFA-prompt goed en de aanvaller vangt niet alleen je wachtwoord, maar je complete ingelogde sessie af. MFA is gepasseerd, zonder dat er iets “gekraakt” is.

3. AI aan de kant van de aanvaller, ín je tenant. In een recent incident dat wij onderzochten gebruikte de aanvaller na het binnendringen Microsoft 365 Copilot om de mailbox van het slachtoffer razendsnel te doorzoeken op bruikbare informatie. De tools die jou productiever maken, maken een aanvaller dat ook.

Hoe dat er in de praktijk uitziet

Twee (geanonimiseerde) incidenten die wij de afgelopen maanden hebben onderzocht bij bedrijven in onze regio:

Casus 1: twee maanden onzichtbaar in de mailbox. Een medewerker logt in via een AiTM-pagina. Binnen twee minuten maakt de aanvaller een verborgen inboxregel aan zodat bepaalde mail nooit in beeld komt, en registreert vervolgens vijf eigen apparaten in de omgeving. De gestolen sessie blijft twéé maanden bruikbaar. In de laatste fase draait een geautomatiseerd script dat dag en nacht elke paar minuten nieuwe toegangstokens ophaalt. De aanvaller manipuleerde uiteindelijk bijlagen bij verzonden facturen het klassieke opstapje naar factuurfraude.

Casus 2: hetzelfde bedrijf, twee accounts, één verschil. Een aanvaller probeert op hetzelfde moment twee accounts binnen te komen via een gekaapte mailthread van een klant. Bij het ene account loopt de aanval stuk op een MFA-challenge door dat de medewerker stopt. Bij het andere lukt het en leest een script vervolgens tweeënhalve maand lang stilletjes e-mails uit. Geen inboxregels, geen verzonden mail, niets dat opvalt. Alleen lezen. Zelfde aanval, zelfde minuut, en het verschil tussen “niets aan de hand” en een datalek zat volledig in de configuratie van het account.

Hoe het ook kan:

Casus 3: direct (automatisch) gemeld, direct gestopt. Bij een klant mét de juiste securitylicenties kwam een vergelijkbare sessiediefstal binnen. Het grote verschil: Via het beveiligingsbeleid werd er direct bij ons gemeld dat er verdachte activiteit binnen de tenant was. We hebben de toegang meteen afgesloten en het Conditional Access-beleid aangescherpt. Toen kwam de waarde van goede auditlogging aan het licht: die toonde aan dat er in de tussentijd géén data was opgevraagd Drie weken later probeerde de aanvaller de destijds onderschepte sessie opnieuw te gebruiken, en op het moment dat de aanvaller eraan toe was, viel er niets meer op te vragen. Kanttekening: deze klant had wel MFA, maar nog geen phishing-resistente variant anders was de sessie waarschijnlijk nooit gestolen. Dat is inmiddels de volgende stap.

Casus 4: gelekt wachtwoord, nul schade. Bij een andere klant met de juiste licenties lekte een wachtwoord uit via een datalek bij een derde partij. Binnen veertien dagen werd het geprobeerd, en liep de aanvaller vast op de combinatie van Conditional Access en MFA. Ook hier ontvingen wij direct een melding met verdachte activiteit op de klantomgeving. Geen toegang, geen incident, geen datalek.

De rode draad: de inbraak zelf duurt minuten, het misbruik duurt maanden — als niemand het ziet. Met de juiste licenties, actieve monitoring en een klant die direct aan de bel trekt, is diezelfde aanval een voetnoot in plaats van een crisis. Twee lessen in één: twijfel je, meld het direct en zorg dat je omgeving zelf ook alarm kán slaan.
Wat er nodig is om M365 veilig te blijven gebruiken

Microsoft 365 is niet onveilig maar de standaard licenties en instellingen zijn een startpunt, geen eindstation. Dit is wat anno 2026 de basis hoort te zijn:

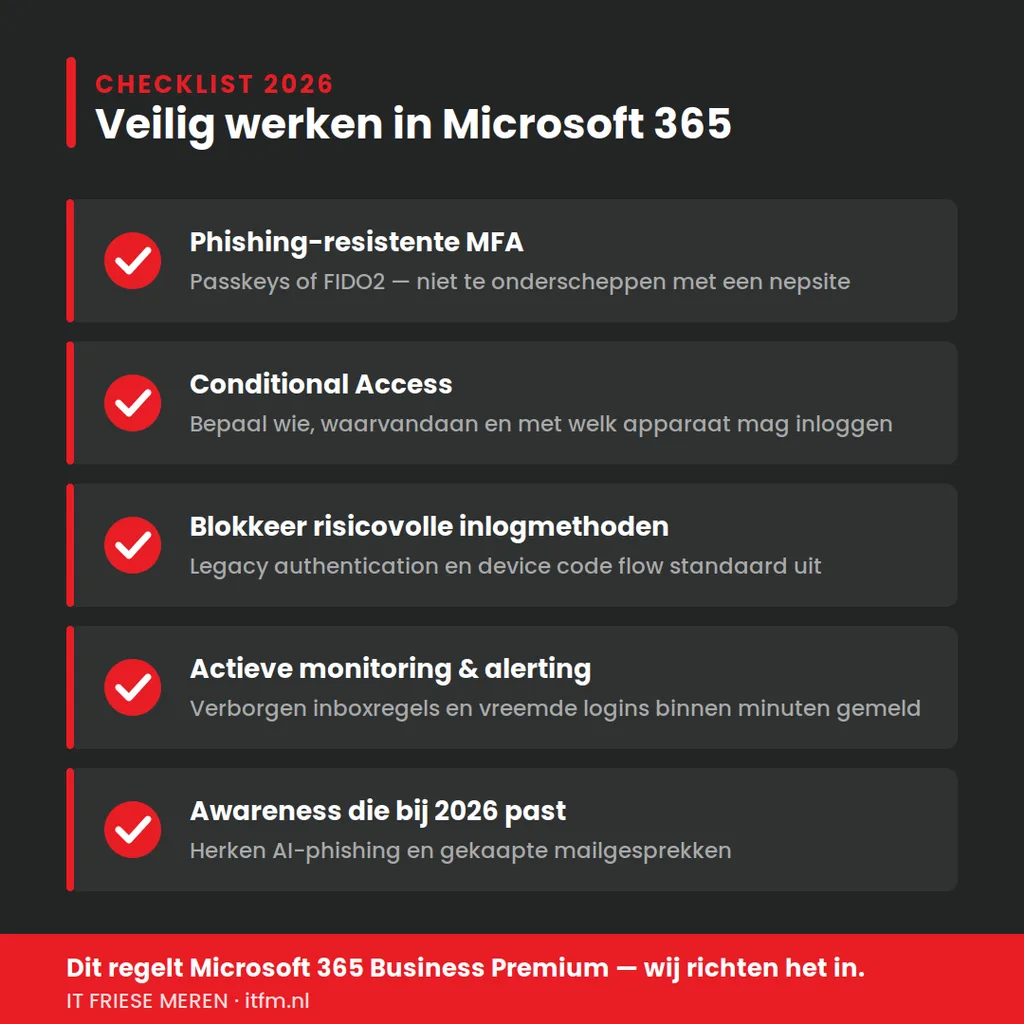
  1. Phishing-resistente MFA. Een goedkeur-prompt in een app is te onderscheppen; een passkey of FIDO2-sleutel niet. Die werkt cryptografisch alleen op de échte Microsoft-pagina, waardoor een AiTM-nepsite letterlijk niets te vangen heeft.
  2. Conditional Access. Regels die bepalen wíe, waarvandaan en waarmee mag inloggen: alleen beheerde apparaten, geen aanmeldingen uit onverwachte landen, blokkade van verouderde inlogmethoden en risicovolle flows zoals device code.
  3. Beperk wat een gestolen sessie waard is. Korte sessieduur, tokenbescherming en het blokkeren van appregistraties door gebruikers zorgen dat een buitgemaakte sessie snel waardeloos wordt.
  4. Actieve monitoring en alerting. Een verborgen inboxregel, een aanmelding vanaf een hostingprovider, een nieuw geregistreerd apparaat: allemaal signalen die binnen minuten een melding horen te geven niet pas op te vallen bij toeval, maanden later.
  5. Awareness die bij 2026 past. Niet “let op spelfouten”, maar: herken een onverwachte inlogpagina, wantrouw links in bestaande gesprekken, en meld twijfel direct.

Onze boodschap over licenties

Veel MKB-bedrijven draaien op Microsoft 365 Business Standard. Prima voor mail en Office maar de punten hierboven vragen om functies die daar simpelweg niet in zitten. Microsoft 365 Business Premium voegt precies de laag toe die het verschil maakt: Conditional Access (Entra ID P1), apparaatbeheer met Intune, en Defender for Office 365 dat phishinglinks en bijlagen onderschept vóórdat ze bij je medewerkers landen.

In beide bovenstaande incidenten had die combinatie de aanval gestopt of binnen minuten zichtbaar gemaakt. De meerprijs per gebruiker per maand staat in geen verhouding tot de kosten van twee maanden meelezende criminelen laat staan een geslaagde factuurfraude.

En voor bedrijven waar security echt prioriteit één is, stopt het niet bij Business Premium: daarbovenop kijken we graag met je naar extra lagen, denk aan strengere toegangseisen voor sleutelrollen, uitgebreidere detectie en respons, en periodieke controles van je omgeving. Business Premium als fundament, en daarop bouwen we verder op basis van jouw risicoprofiel.

Wat wij doen

Als Microsoft-partner richten wij Business Premium niet alleen ín, we bewaken het ook: Conditional Access-beleid op maat, phishing-resistente MFA voor sleutelrollen, en monitoring die alarm slaat bij de signalen uit de incidenten hierboven. Daarnaast helpt het jouw organisatie aantoonbaar te voldoen aan de zorgplicht die NIS2 en de AVG met zich meebrengen.

Wil je weten waar jouw omgeving nu staat? We nemen graag vrijblijvend je huidige licenties en instellingen door en laten concreet zien wat de stap naar Business Premium voor jouw organisatie oplevert. Bel ons of mail naar info@itfm.nl.

IT Friese Meren jouw IT-partner in Friesland voor veilig werken in Microsoft 365.
Huite Jan Hak / 19 december 2025

Credential stuffing: hoe het werkt, waarom het zo effectief is, en wat u er vandaag nog tegen kunt doen

Direct hulp nodig bij een hack? Neem meteen contact op via 0514-700234

Buiten kantoren? Spreek de voicemail in we bellen je zo spoedig als mogelijk terug.

Managementsamenvatting

Credential stuffing is een veelvoorkomende aanvalsvorm waarbij criminelen eerder gelekte inloggegevens (e-mailadressen + wachtwoorden) op grote schaal “uitproberen” bij andere diensten. Het succes is niet te danken aan “hacken” van uw systeem, maar aan wachtwoordhergebruik door gebruikers en het enorme volume aan beschikbare data uit datalekken.

De kernpunten:

  • Grootste oorzaak van succes: hetzelfde wachtwoord op meerdere plekken gebruiken.
  • Gevolg: account takeover (ATO), datalekken, fraude, reputatieschade en supportdruk.
  • Beste bescherming voor gebruikers: unieke wachtwoorden + wachtwoordmanager + MFA (bij voorkeur app/Authenticator of passkeys).
  • Beste bescherming voor organisaties: rate limiting, bot-detectie, MFA/policy, monitoring, alerts en een incidentproces.
  • Praktisch advies: maak het veiligste gedrag ook het makkelijkste gedrag (password manager + MFA als standaard).

Wil je checken of je omgeving veilig is? Neem vrijblijvend contact met ons op.

Inhoud

  1. Wat is credential stuffing?
  2. Waarom werkt het zo vaak?
  3. Hoe gaan criminelen te werk?
  4. Wat betekent dit risico concreet voor klanten?
  5. Unieke wachtwoorden: de belangrijkste doorbraak
  6. Wachtwoordmanagers: veiligheid én gebruiksgemak
  7. MFA, passkeys en aanvullende beschermlagen
  8. Wat kunt u als organisatie doen (technisch en procesmatig)?
  9. Wat te doen bij een vermoeden van misbruik?
  10. Snelle checklist

1. Wat is credential stuffing?

Credential stuffing is het geautomatiseerd proberen van bekende combinaties van gebruikersnaam/e-mailadres en wachtwoord op andere platforms dan waar ze oorspronkelijk gelekt zijn. Denk aan: een wachtwoord dat ooit bij een webshop is uitgelekt en vervolgens ook werkt op e-mail, Microsoft 365, een klantportaal of een boekhoudpakket.

Belangrijk om te begrijpen: bij credential stuffing wordt er meestal niet “ingebroken” via een technische kwetsbaarheid. De aanvaller maakt misbruik van menselijk gedrag (wachtwoordhergebruik) en beschikbare data (gelekte credentials).

2. Waarom werkt het zo vaak?

Credential stuffing is effectief omdat:

  • Datalekken zijn alomtegenwoordig. Er circuleren enorme lijsten met inloggegevens uit eerdere incidenten.
  • Wachtwoordhergebruik is menselijk. Mensen kiezen een “goed te onthouden” wachtwoord en hergebruiken dat.
  • Automatisering maakt het schaalbaar. Aanvallers hoeven niet één account te raden; ze testen er duizenden.
  • Veel omgevingen zijn ontworpen voor gebruiksgemak. Zonder extra controlemechanismen (zoals MFA, rate limiting of bot-detectie) is een inlogpagina een aantrekkelijk doel.

Het resultaat: een aanval kan slagen zónder dat er alarmsignalen zijn zoals malware of een kwetsbaarheidscan. Soms is het enige signaal een reeks mislukte of juist succesvolle logins op ongebruikelijke tijden of locaties.

3. Hoe gaan criminelen te werk?

Zonder in detail te treden: criminelen combineren drie elementen:

  1. Gelekte combinaties (e-mail + wachtwoord) uit eerdere datalekken.
  2. Automatisering om op grote schaal inlogpogingen te doen.
  3. Selectie op waarde: accounts met toegang tot e-mail, betalingen, klantdata of beheerdersrechten zijn extra interessant.

Wat doen ze na een succesvolle login?

  • Account “vastzetten”: wachtwoord wijzigen, herstelgegevens aanpassen, sessies behouden.
  • Toegang uitbreiden: door e-mailregels aan te maken, forwarding in te stellen, of extra authenticatiemethoden toe te voegen.
  • Misbruik plegen: fraude, datadiefstal, het versturen van phishing vanuit een vertrouwd account, of laterale beweging naar andere systemen.

Belangrijk: een succesvolle inlog is vaak pas het begin. De echte schade ontstaat wanneer de aanvaller blijvende toegang inricht.

4. Wat betekent dit risico concreet voor jou?

Credential stuffing kan verschillende soorten impact hebben:

Operationele impact

  • Verhoogde druk op servicedesk door lockouts, resets en onrust.
  • Tijdverlies door herstelacties en controles.

Financiële impact

  • Frauduleuze bestellingen of betalingsmisbruik (waar van toepassing).
  • Kosten voor incidentonderzoek, herstel en eventuele juridische opvolging.

Informatiebeveiliging en privacy

  • Toegang tot klant- of personeelsdata.
  • Exfiltratie van documenten, e-mails of vertrouwelijke informatie.
  • Mogelijke meldplicht bij datalekken, afhankelijk van de situatie.

Reputatie-impact

  • Phishing vanuit uw domein of account tast vertrouwen aan.
  • Klanten en relaties worden sneller slachtoffer als “uw” account als afzender gebruikt wordt.

5. Unieke wachtwoorden: de belangrijkste doorbraak

De meest effectieve maatregel tegen credential stuffing is simpel, maar consequent: gebruik overal een uniek wachtwoord.

Waarom dit zo’n groot verschil maakt:

  • Als wachtwoord A lekt bij dienst X, dan heeft dat geen waarde bij dienst Y.
  • Credential stuffing “faalt” direct wanneer hergebruik ontbreekt.
  • U verkleint de kans dat één incident doorwerkt naar meerdere kritieke systemen (e-mail, cloud, VPN, administratie).

Een goed wachtwoord is:

  • Lang (liever een lange zin dan een korte complexiteitspuzzel).
  • Uniek per dienst.
  • Niet gebaseerd op herbruikbare patronen (zoals Seizoen2025!, Seizoen2026!, etc.).

6. Wachtwoordmanagers: veiligheid én gebruiksgemak

Unieke wachtwoorden zijn in de praktijk alleen vol te houden met een wachtwoordmanager. Daarmee:

  • Genereert u automatisch sterke, unieke wachtwoorden.
  • Hoeft u nog maar één sterk “hoofdwachtwoord” te onthouden (of gebruikt u biometrie).
  • Kunt u veilig delen binnen teams (waar van toepassing) met logging en beleid.
  • Vermindert u “schaduw-IT” (wachtwoorden in notities, Excel, e-mail of op papier).

Waar let u op bij keuze en inrichting?

  • MFA op de wachtwoordmanager zelf.
  • Centrale policies (voor zakelijke omgevingen): minimale eisen, gedeelde kluizen, offboarding.
  • Recovery-proces (wat als iemand zijn toegang verliest?).
  • Gebruiksvriendelijkheid: als het frictie geeft, gaan mensen omwegen zoeken.

7. MFA, passkeys en aanvullende beschermlagen

Multi-factor authenticatie (MFA) maakt credential stuffing veel minder effectief, omdat een wachtwoord alléén niet genoeg is.

Praktische rangorde (van sterk naar minder sterk, in algemene zin):

  • Passkeys (waar beschikbaar): phishing-resistenter en gebruiksvriendelijk.
  • Authenticator-app (TOTP/push)
  • Hardware security keys (voor high-risk accounts)
  • SMS (beter dan niets, maar minder robuust)

Aanvullende maatregelen die vaak veel waarde toevoegen:

  • Conditional access / risicogebaseerd inloggen (locatie, device, sign-in risk).
  • “Step-up authentication” voor gevoelige acties (betalingen, export, admin).
  • Alerting op onmogelijk reisgedrag, afwijkende locaties en brute-force patronen.

8. Wat kunt u als organisatie doen (technisch en procesmatig)?

Een volwassen verdediging bestaat uit preventie, detectie en respons.

Preventie (maatregelen die aanvallen stoppen of ontmoedigen)

  • MFA afdwingen, zeker voor admin- en finance-accounts.
  • Rate limiting en lockout-beleid (zorgvuldig, om DoS via lockouts te beperken).
  • Bot-detectie / WAF-regels bij login endpoints.
  • Verboden wachtwoorden / password deny-lists (veel platforms ondersteunen dit).
  • Device-based toegang (managed devices) voor gevoelige applicaties.
  • Least privilege: beperk wie adminrechten heeft en hoe lang.

Detectie (zien wat er gebeurt)

  • Monitoring op pieken in loginpogingen en mislukte logins.
  • Alerts op verdachte succesvolle logins (nieuwe locatie, nieuw device).
  • Logretentie en centrale logging (zodat u achteraf kunt reconstrueren).

Proces (zodat het niet ad hoc wordt)

  • Periodieke access reviews.
  • Duidelijk reset- en herstelproces (incl. verificatie van identiteit).
  • Security awareness gericht op wachtwoordhergebruik en MFA-moeheid.
  • Afstemming met leveranciers: welke anti-bot en MFA-features zijn beschikbaar?

9. Wat te doen bij een vermoeden van misbruik?

Als u signalen ziet (onverwachte MFA-meldingen, vreemde logins, wijzigingen in recovery-instellingen, onbekende forwarding-regels), handel dan snel en gestructureerd:

  1. Beperk toegang: sessies intrekken, account tijdelijk blokkeren indien nodig.
  2. Herstel controle: wachtwoord resetten naar uniek en sterk; MFA opnieuw registreren.
  3. Controleer persistence: e-mail forwarding, inbox rules, OAuth/app consent, herstelopties.
  4. Zoek impact: welke data is benaderd? Welke acties zijn uitgevoerd?
  5. Communiceer: intern (management/IT) en extern indien relevant (klanten/leveranciers).
  6. Voorkom herhaling: beleid aanscherpen (MFA, password manager, conditional access).

10. Snelle checklist

Voor eindgebruikers

  • Overal een uniek wachtwoord
  • Wachtwoordmanager gebruiken
  • MFA aan (liefst Authenticator of passkeys)
  • Nooit MFA-push goedkeuren zonder zelf te hebben ingelogd

Voor organisaties

  • MFA afdwingen (minimaal voor admin/finance, bij voorkeur voor iedereen)
  • Monitoring en alerts op login-anomalieën
  • Rate limiting/bot protection op login
  • Regelmatige access reviews en least privilege
  • Incident playbook voor account takeover

Afsluiting

Credential stuffing is één van die dreigingen die zelden spectaculair oogt, maar in de praktijk disproportioneel veel schade kan veroorzaken. Het goede nieuws: met unieke wachtwoorden, een wachtwoordmanager en MFA haalt u het verdienmodel van deze aanvallen grotendeels onderuit. En met de juiste technische maatregelen en logging maakt u het verschil tussen “we merken het weken later” en “we stoppen het binnen minuten”.

Hulp nodig met wachtwoordmanager, MFA of beleid? We denken graag mee, neem vrijblijvend contact op.

Huite Jan Hak / 20 november 2025

Slimmer vergaderen met Plaud.AI

De afgelopen weken testen wij de Plaud Note Pro en eerlijk is eerlijk: we zijn onder de indruk. Waar we voorheen tijdens vergaderingen druk bezig waren met notities maken, kunnen we ons nu volledig richten op het gesprek zelf.

Met Plaud.AI worden onze vergaderingen en de dagstart automatisch vastgelegd, waarna we een overzichtelijke samenvatting ontvangen van de besproken onderwerpen. Daarbovenop genereert het systeem vaak direct een bruikbare actielijst met openstaande punten – klaar om op te pakken.

Het resultaat?
✅ Meer aandacht en focus tijdens overleggen
✅ Geen incomplete notities meer
✅ Efficiënte opvolging van afspraken

We merken nu al hoeveel rust en overzicht dit geeft in ons werk. Technologie die écht ondersteunt – precies waar wij enthousiast van worden!

Wil je een Plaud bestellen of meer weten?

Neem contact op of kijk direct bij Plaud.ai

Binnenkort wellicht ook nog een blog over de Remarkable notitie blokken waar wij tevens ook erg enthousiast over zijn.

Prijzen

De Plaud Note Pro (incl. 300 minuten) is leverbaar van af € 189,-

De Plaud Note Pro incl. een Jaarlijks Pro Plan (1200 minuten per maand) € 299,99

Deze post is niet gesponsord door Plaud, we maken wel gebruik van een affiliate link.

Volgende »

Footer

Bezoekadres Lemmer
Roggemole 12b
8531 WB Lemmer
Bereikbaar op
0514-700234
STUUR EEN WHATSAPP BERICHT
Maandag - Vrijdag 09:00 - 17:00

linkedin Facebook Instagram Whatsapp
© 2026 · IT Friese Meren B.V. - KVK: 98405446

Beheer toestemming
Om de beste ervaringen te bieden, gebruiken wij technologieën zoals cookies om informatie over je apparaat op te slaan en/of te raadplegen. Door in te stemmen met deze technologieën kunnen wij gegevens zoals surfgedrag of unieke ID's op deze site verwerken. Als je geen toestemming geeft of uw toestemming intrekt, kan dit een nadelige invloed hebben op bepaalde functies en mogelijkheden.
Functioneel Altijd actief
De technische opslag of toegang is strikt noodzakelijk voor het legitieme doel het gebruik mogelijk te maken van een specifieke dienst waarom de abonnee of gebruiker uitdrukkelijk heeft gevraagd, of met als enig doel de uitvoering van de transmissie van een communicatie over een elektronisch communicatienetwerk.
Voorkeuren
De technische opslag of toegang is noodzakelijk voor het legitieme doel voorkeuren op te slaan die niet door de abonnee of gebruiker zijn aangevraagd.
Statistieken
De technische opslag of toegang die uitsluitend voor statistische doeleinden wordt gebruikt. De technische opslag of toegang die uitsluitend wordt gebruikt voor anonieme statistische doeleinden. Zonder dagvaarding, vrijwillige naleving door je Internet Service Provider, of aanvullende gegevens van een derde partij, kan informatie die alleen voor dit doel wordt opgeslagen of opgehaald gewoonlijk niet worden gebruikt om je te identificeren.
Marketing
De technische opslag of toegang is nodig om gebruikersprofielen op te stellen voor het verzenden van reclame, of om de gebruiker op een site of over verschillende sites te volgen voor soortgelijke marketingdoeleinden.
  • Beheer opties
  • Beheer diensten
  • Beheer {vendor_count} leveranciers
  • Lees meer over deze doeleinden
Bekijk voorkeuren
  • {title}
  • {title}
  • {title}