Waarom wachtwoord + MFA niet meer genoeg is: het beveiligingslandschap van 2026
Cybercriminelen gebruiken AI om sneller, goedkoper en overtuigender aan te vallen. Wij zien de gevolgen in de praktijk ook bij MKB-bedrijven hier in de regio. In dit artikel lees je wat er is veranderd, hoe een moderne aanval eruitziet en wat je nodig hebt om Microsoft 365 veilig te blijven gebruiken.
“Wij zijn te klein om doelwit te zijn”
Dat horen we vaak. En het klopte misschien ooit, toen een aanval nog handwerk was. Maar aanvallen zijn inmiddels geautomatiseerd: phishingcampagnes draaien als een service die je per maand huurt, inclusief dashboard en support. De aanvaller hoeft niet meer te kiezen tussen een groot of klein doelwit, het script probeert ze allemaal, en logt in waar het lukt.
Voor een MKB-bedrijf is de impact juist relatief groter. Niet omdat één gehackt account meteen overal bij kan dat kan als alles goed is is ingericht niet; de aanvaller ziet alleen wat dát account ziet. Maar in een klein bedrijf is dat al snel veel: offertes, facturen en correspondentie met klanten en collega’s, tot en met de directie aan toe. En belangrijker: het account is een springplank. Vanuit een vertrouwd intern adres, midden in bestaande mailwisselingen, is de volgende phishingmail richting een collega of de directeur nauwelijks van echt te onderscheiden. Waar een grote organisatie een securityteam heeft dat zo’n beweging opmerkt, ontbreekt die vangrail bij een kleiner bedrijf vaak volledig.
Wat AI heeft veranderd
Drie ontwikkelingen springen eruit:
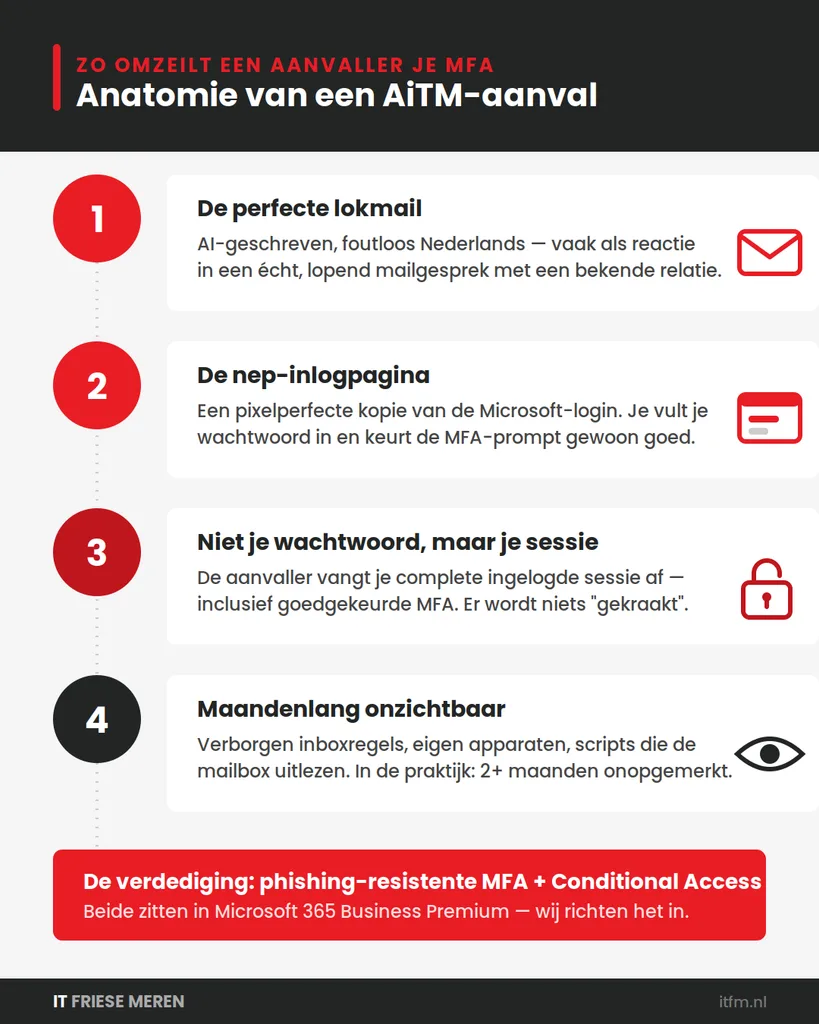
1. Phishing zonder taalfouten. De klassieke tip “let op kromme zinnen” werkt niet meer. AI schrijft foutloos Nederlands, in de toon van je leverancier, klant, eigen medewerker, en kan zelfs een bestaande mailwisseling voortzetten (thread hijacking): je ontvangt een reactie in een echt gesprek, van een echt contact waarvan het account is overgenomen.
2. MFA-omzeiling als standaardproduct. Bij een Adversary-in-the-Middle-aanval (AiTM) log je in op een perfecte kopie van de Microsoft-inlogpagina. Je vult je wachtwoord in, keurt de MFA-prompt goed en de aanvaller vangt niet alleen je wachtwoord, maar je complete ingelogde sessie af. MFA is gepasseerd, zonder dat er iets “gekraakt” is.
3. AI aan de kant van de aanvaller, ín je tenant. In een recent incident dat wij onderzochten gebruikte de aanvaller na het binnendringen Microsoft 365 Copilot om de mailbox van het slachtoffer razendsnel te doorzoeken op bruikbare informatie. De tools die jou productiever maken, maken een aanvaller dat ook.
Hoe dat er in de praktijk uitziet
Twee (geanonimiseerde) incidenten die wij de afgelopen maanden hebben onderzocht bij bedrijven in onze regio:
Casus 1: twee maanden onzichtbaar in de mailbox. Een medewerker logt in via een AiTM-pagina. Binnen twee minuten maakt de aanvaller een verborgen inboxregel aan zodat bepaalde mail nooit in beeld komt, en registreert vervolgens vijf eigen apparaten in de omgeving. De gestolen sessie blijft twéé maanden bruikbaar. In de laatste fase draait een geautomatiseerd script dat dag en nacht elke paar minuten nieuwe toegangstokens ophaalt. De aanvaller manipuleerde uiteindelijk bijlagen bij verzonden facturen het klassieke opstapje naar factuurfraude.
Casus 2: hetzelfde bedrijf, twee accounts, één verschil. Een aanvaller probeert op hetzelfde moment twee accounts binnen te komen via een gekaapte mailthread van een klant. Bij het ene account loopt de aanval stuk op een MFA-challenge door dat de medewerker stopt. Bij het andere lukt het en leest een script vervolgens tweeënhalve maand lang stilletjes e-mails uit. Geen inboxregels, geen verzonden mail, niets dat opvalt. Alleen lezen. Zelfde aanval, zelfde minuut, en het verschil tussen “niets aan de hand” en een datalek zat volledig in de configuratie van het account.
Hoe het ook kan:
Casus 3: direct (automatisch) gemeld, direct gestopt. Bij een klant mét de juiste securitylicenties kwam een vergelijkbare sessiediefstal binnen. Het grote verschil: Via het beveiligingsbeleid werd er direct bij ons gemeld dat er verdachte activiteit binnen de tenant was. We hebben de toegang meteen afgesloten en het Conditional Access-beleid aangescherpt. Toen kwam de waarde van goede auditlogging aan het licht: die toonde aan dat er in de tussentijd géén data was opgevraagd Drie weken later probeerde de aanvaller de destijds onderschepte sessie opnieuw te gebruiken, en op het moment dat de aanvaller eraan toe was, viel er niets meer op te vragen. Kanttekening: deze klant had wel MFA, maar nog geen phishing-resistente variant anders was de sessie waarschijnlijk nooit gestolen. Dat is inmiddels de volgende stap.
Casus 4: gelekt wachtwoord, nul schade. Bij een andere klant met de juiste licenties lekte een wachtwoord uit via een datalek bij een derde partij. Binnen veertien dagen werd het geprobeerd, en liep de aanvaller vast op de combinatie van Conditional Access en MFA. Ook hier ontvingen wij direct een melding met verdachte activiteit op de klantomgeving. Geen toegang, geen incident, geen datalek.
De rode draad: de inbraak zelf duurt minuten, het misbruik duurt maanden — als niemand het ziet. Met de juiste licenties, actieve monitoring en een klant die direct aan de bel trekt, is diezelfde aanval een voetnoot in plaats van een crisis. Twee lessen in één: twijfel je, meld het direct en zorg dat je omgeving zelf ook alarm kán slaan.
Wat er nodig is om M365 veilig te blijven gebruiken
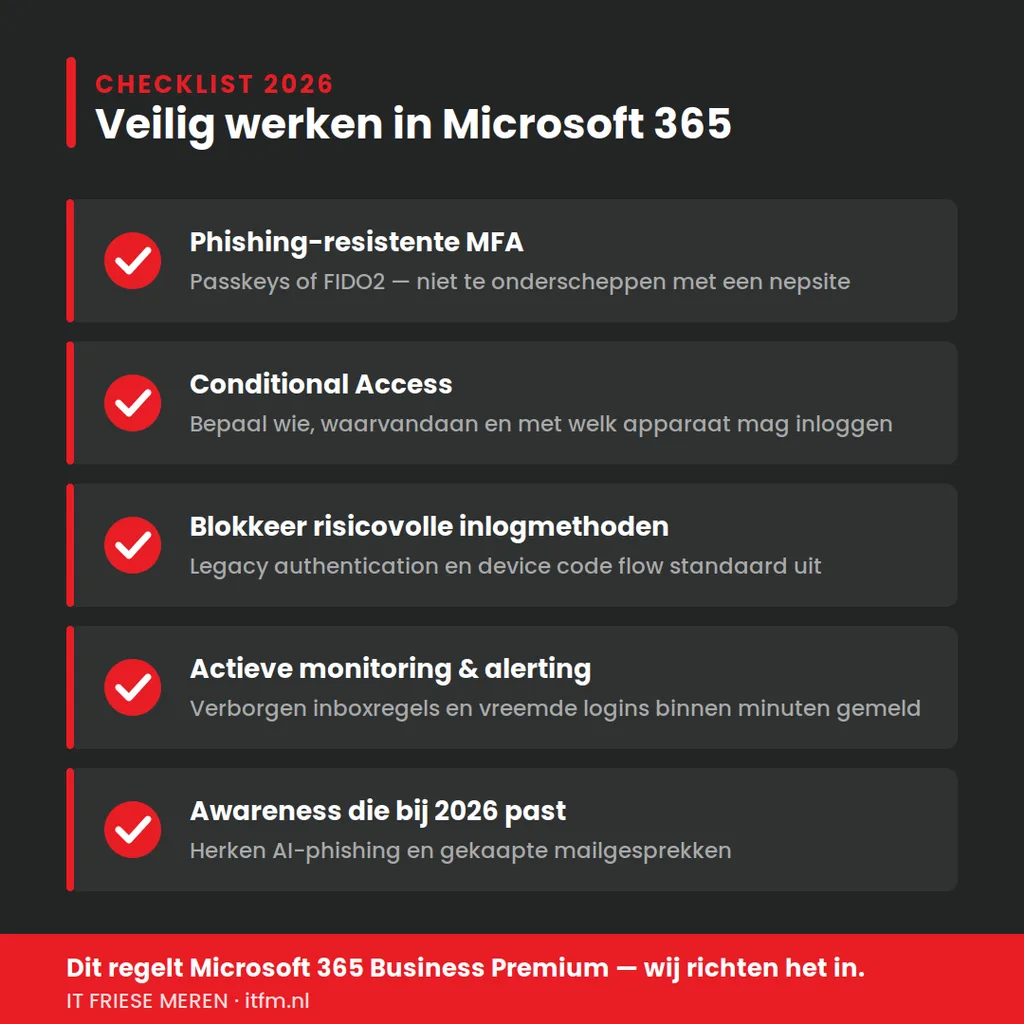
Microsoft 365 is niet onveilig maar de standaard licenties en instellingen zijn een startpunt, geen eindstation. Dit is wat anno 2026 de basis hoort te zijn:
- Phishing-resistente MFA. Een goedkeur-prompt in een app is te onderscheppen; een passkey of FIDO2-sleutel niet. Die werkt cryptografisch alleen op de échte Microsoft-pagina, waardoor een AiTM-nepsite letterlijk niets te vangen heeft.
- Conditional Access. Regels die bepalen wíe, waarvandaan en waarmee mag inloggen: alleen beheerde apparaten, geen aanmeldingen uit onverwachte landen, blokkade van verouderde inlogmethoden en risicovolle flows zoals device code.
- Beperk wat een gestolen sessie waard is. Korte sessieduur, tokenbescherming en het blokkeren van appregistraties door gebruikers zorgen dat een buitgemaakte sessie snel waardeloos wordt.
- Actieve monitoring en alerting. Een verborgen inboxregel, een aanmelding vanaf een hostingprovider, een nieuw geregistreerd apparaat: allemaal signalen die binnen minuten een melding horen te geven niet pas op te vallen bij toeval, maanden later.
- Awareness die bij 2026 past. Niet “let op spelfouten”, maar: herken een onverwachte inlogpagina, wantrouw links in bestaande gesprekken, en meld twijfel direct.
Onze boodschap over licenties
Veel MKB-bedrijven draaien op Microsoft 365 Business Standard. Prima voor mail en Office maar de punten hierboven vragen om functies die daar simpelweg niet in zitten. Microsoft 365 Business Premium voegt precies de laag toe die het verschil maakt: Conditional Access (Entra ID P1), apparaatbeheer met Intune, en Defender for Office 365 dat phishinglinks en bijlagen onderschept vóórdat ze bij je medewerkers landen.
In beide bovenstaande incidenten had die combinatie de aanval gestopt of binnen minuten zichtbaar gemaakt. De meerprijs per gebruiker per maand staat in geen verhouding tot de kosten van twee maanden meelezende criminelen laat staan een geslaagde factuurfraude.
En voor bedrijven waar security echt prioriteit één is, stopt het niet bij Business Premium: daarbovenop kijken we graag met je naar extra lagen, denk aan strengere toegangseisen voor sleutelrollen, uitgebreidere detectie en respons, en periodieke controles van je omgeving. Business Premium als fundament, en daarop bouwen we verder op basis van jouw risicoprofiel.
Wat wij doen
Als Microsoft-partner richten wij Business Premium niet alleen ín, we bewaken het ook: Conditional Access-beleid op maat, phishing-resistente MFA voor sleutelrollen, en monitoring die alarm slaat bij de signalen uit de incidenten hierboven. Daarnaast helpt het jouw organisatie aantoonbaar te voldoen aan de zorgplicht die NIS2 en de AVG met zich meebrengen.
Wil je weten waar jouw omgeving nu staat? We nemen graag vrijblijvend je huidige licenties en instellingen door en laten concreet zien wat de stap naar Business Premium voor jouw organisatie oplevert. Bel ons of mail naar info@itfm.nl.
IT Friese Meren jouw IT-partner in Friesland voor veilig werken in Microsoft 365.